Como montar uma carteira multisig recuperável
Entenda 2 de 3 e proteja tanto chaves independentes quanto a configuração completa.
A resposta rápida
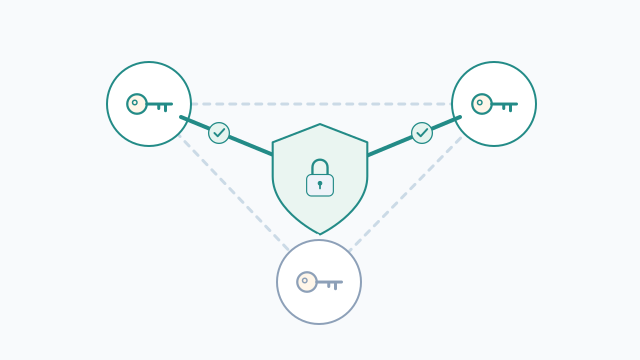
Multisig exige certo número de assinaturas de chaves distintas. Uma carteira 2 de 3 gasta com duas das três chaves e a política necessária disponível.
A redundância inclui a configuração
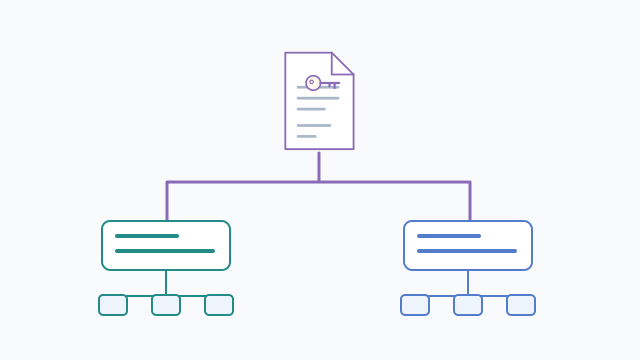
Guarde limite de assinaturas, script, chaves públicas dos participantes, derivações e descritor ou configuração equivalente. Palavras de um participante não descrevem tudo.
Antes de começar
- Três dispositivos compatíveis com a mesma política multifirma.
- Backups independentes e verificados das chaves A, B e C.
- Uma carteira coordenadora que exporte toda a configuração pública.
- Três locais distintos e saldo pequeno de prática.
Passo a passo
- 1
Planeje falhas independentes
Gere chaves independentemente com política suportada. Não guarde todos os aparelhos e backups juntos. Pense na cooperação e nos herdeiros.
- 2
Verifique as regras compartilhadas
Confirme a mesma política em cada assinador. Compare endereços nas telas confiáveis antes de depositar.
- 3
Teste com pouco saldo
Ensaie assinatura e restauração oficial da configuração. Proteja cópias da política e dos segredos necessários.
Exemplo prático
Em 2 de 3, uma chave perdida pode ser tolerada se as outras duas e a configuração sobreviverem. Perder duas deixa apenas uma insuficiente.
Passo a passo detalhado
Defina o que um esquema 2 de 3 protege
A política aceita duas assinaturas de três chaves distintas. Tolera perder ou não acessar uma, mas não duas fontes necessárias. Três aparelhos restaurados da mesma semente não são três chaves independentes. Gere A, B e C separadamente e confira cada backup antes de reunir.
Defina falhas cobertas: backup roubado, local destruído, dispositivo quebrado ou participante ausente. Separe aparelhos e cópias para um incidente não reunir o quórum. Quem guarda duas chaves completas juntas controla efetivamente os gastos. Documente como herdeiros ou colaboradores encontram política e chaves suficientes sem montar um pacote conveniente para ladrões.
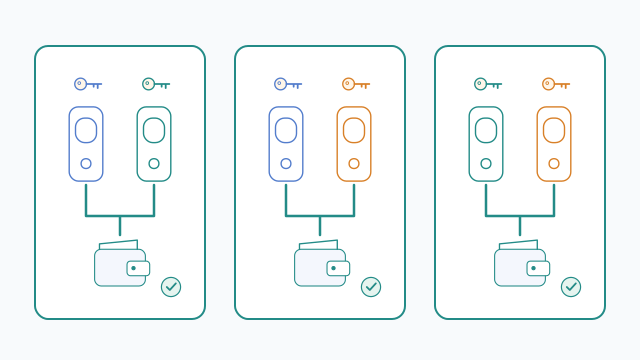
Reúna e preserve a política completa
Escolha um script comum compatível, como SegWit nativo 2 de 3, em coordenador e dispositivos. Exporte dados públicos pelo procedimento multifirma documentado. Rotule assinadores e compare origens e chaves públicas completas da conta. A impressão digital mestra ajuda a identificar, mas não autentica sozinha.
A configuração inclui quórum, estrutura do script, três chaves públicas, ordem ou regra de ordenação, caminhos e ramos de recebimento e troco. Um descritor ou exportação equivalente preserva tudo. Compatibilidade inclui essa política, não só aceitar as mesmas palavras. Disponibilize configuração pública completa a cada caminho de recuperação; duas sementes sozinhas podem deixar scripts por reconstruir.
| Material de recuperação | Função | Permite gastar sozinho? |
|---|---|---|
| Semente de um assinador e frase adicional necessária | Recria essa fonte de chave privada | Não, uma chave não atinge o quórum |
| Política pública completa | Recria scripts e endereços | Não, se não contém chaves privadas |
| Duas fontes distintas de chave e política | Reconstrói o quórum de assinatura | Sim, após o processo compatível |
Verifique a política antes de receber
Importe ou registre a mesma política em cada dispositivo conforme o fabricante. Confira quórum, script e participantes nas telas confiáveis quando possível. Um coordenador comprometido poderia trocar uma chave ou mostrar endereço externo. Registrar só ajuda se você verificou a política registrada.
Derive um endereço e compare em pelo menos dois dispositivos confiáveis independentes, incluindo endereço completo e índice. Confira outro de recebimento e um de troco na prática. Não atribua divergência à interface: resolva política, ramo, índice ou conta e preserve a configuração verificada como referência.
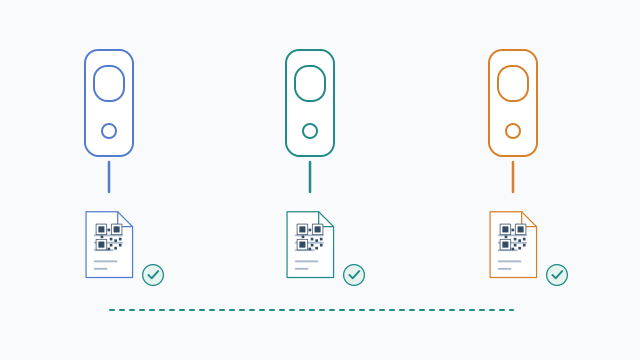
Faça um pagamento pequeno com dois assinadores
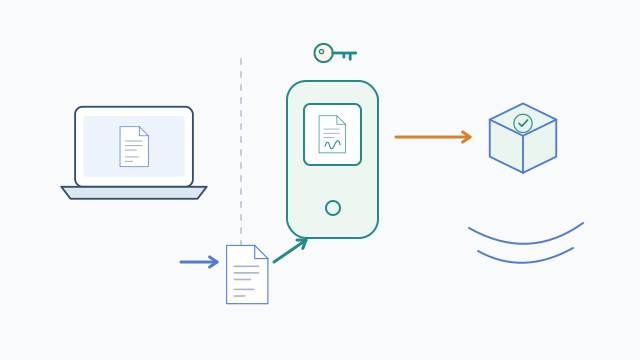
Financie o endereço verificado com valor cuja perda e taxas consiga suportar. Monte pagamento pequeno e confira entradas, destinatário, troco e custo. Transfira a PSBT por meio compatível. Assine primeiro com A e depois B, conferindo em ambos sem supor que a primeira assinatura dispensa a segunda revisão.
Devolva assinaturas ao coordenador, finalize, transmita e confira confirmação. Uma assinatura deve ser insuficiente. Assinar de novo com a mesma chave não conta como outra distinta. Reserve fundos para outros pares e anote se todos reconhecem troco. A+B comprova esse par, não o backup C nem todo o plano.
Simule perder um dispositivo sem apagá-lo
Separe A como indisponível sem apagar seu único aparelho funcional. Restaure configuração num perfil coordenador novo. Conecte ou importe B e C pelo método documentado, reproduza endereços e histórico e assine pequeno pagamento com B+C. Teste A+C quando possível para verificar cada chave e par alternativo.
Para testar backup, restaure uma chave de prática num dispositivo compatível reserva pelo processo oficial, incluindo frase adicional e registro de política. Mantenha originais até derivar endereços esperados e concluir gasto com o restaurado. Registre software ou metadados faltantes enquanto tudo funciona. O exercício deve reduzir incerteza, sem improvisar dados perdidos numa emergência.
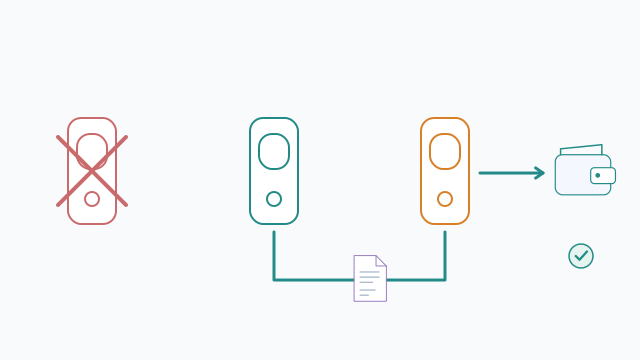
Planeje substituição, privacidade e manutenção
Se perder chave ou suspeitar de exposição, as duas sobreviventes transferem para política nova verificada com chave substituta. Saídas existentes continuam na política original; mudar etiqueta ou configuração não as rotaciona. Crie e verifique a nova carteira, faça backup da configuração, confira endereço e transfira com o quórum sobrevivente.
Descritores públicos podem revelar toda a atividade mesmo sem permitir gasto. Proteja como metadados e diferencie de exportações privadas. Mantenha formatos, compatibilidade e instruções compreensíveis e revise após mudanças de firmware ou participantes. Aumente saldo somente quando assinatura e recuperação não dependerem de um dispositivo ou arquivo insubstituível.
Solução de problemas
| Problema | Causa provável | O que fazer |
|---|---|---|
| Dispositivos mostram endereços diferentes | Política, participantes, ramo ou índice diferem. | Não financie e compare configurações completas e derivação. |
| Dois aparelhos fornecem só uma assinatura | Podem conter a mesma chave subjacente. | Compare chaves públicas completas e refaça a prática com participantes independentes. |
| Duas sementes restauram, mas o histórico não aparece | Falta política pública ou derivação correta. | Restaure descritor completo ou exportação equivalente e examine os endereços. |
| O dispositivo recusa assinar ou não reconhece troco | Política registrada ou script compatível não coincide. | Confira compatibilidade e registro antes de autorizar saída inesperada. |
Antes de continuar
Outra dúvida
Multisig é sempre mais segura?
Não. Pode reduzir alguns riscos, mas acrescenta complexidade de configuração e coordenação. Sem testes, a recuperação pode ficar mais difícil.
Mais perguntas
Um titular pode mudar o quórum sozinho?
Não para saídas existentes: elas exigem o quórum original. O novo só vale para fundos enviados à nova política.
A terceira chave pública importa se tenho duas sementes?
Sim. Reconstruir scripts normalmente exige todos os participantes originais, incluindo informação pública do indisponível.
Cada local precisa do descritor inteiro?
Cada caminho de recuperação precisa acessar configuração pública completa. Distribua cópias protegidas conforme privacidade e acesso, mantendo segredos separados.
Experimente com uma ferramenta
Fontes e mais informações
Links consultados em 16 de out. de 2026. Os exemplos explicam o funcionamento; taxas e recursos dos provedores podem mudar.
- Sparrow Wallet sparrowwallet.com
- Bitcoin Core 31: output descriptors github.com
- BIP 383: multisig descriptors github.com
- BIP 48: multisig derivation github.com
- BIP 129: multisig setup github.com
- BIP 174 github.com